
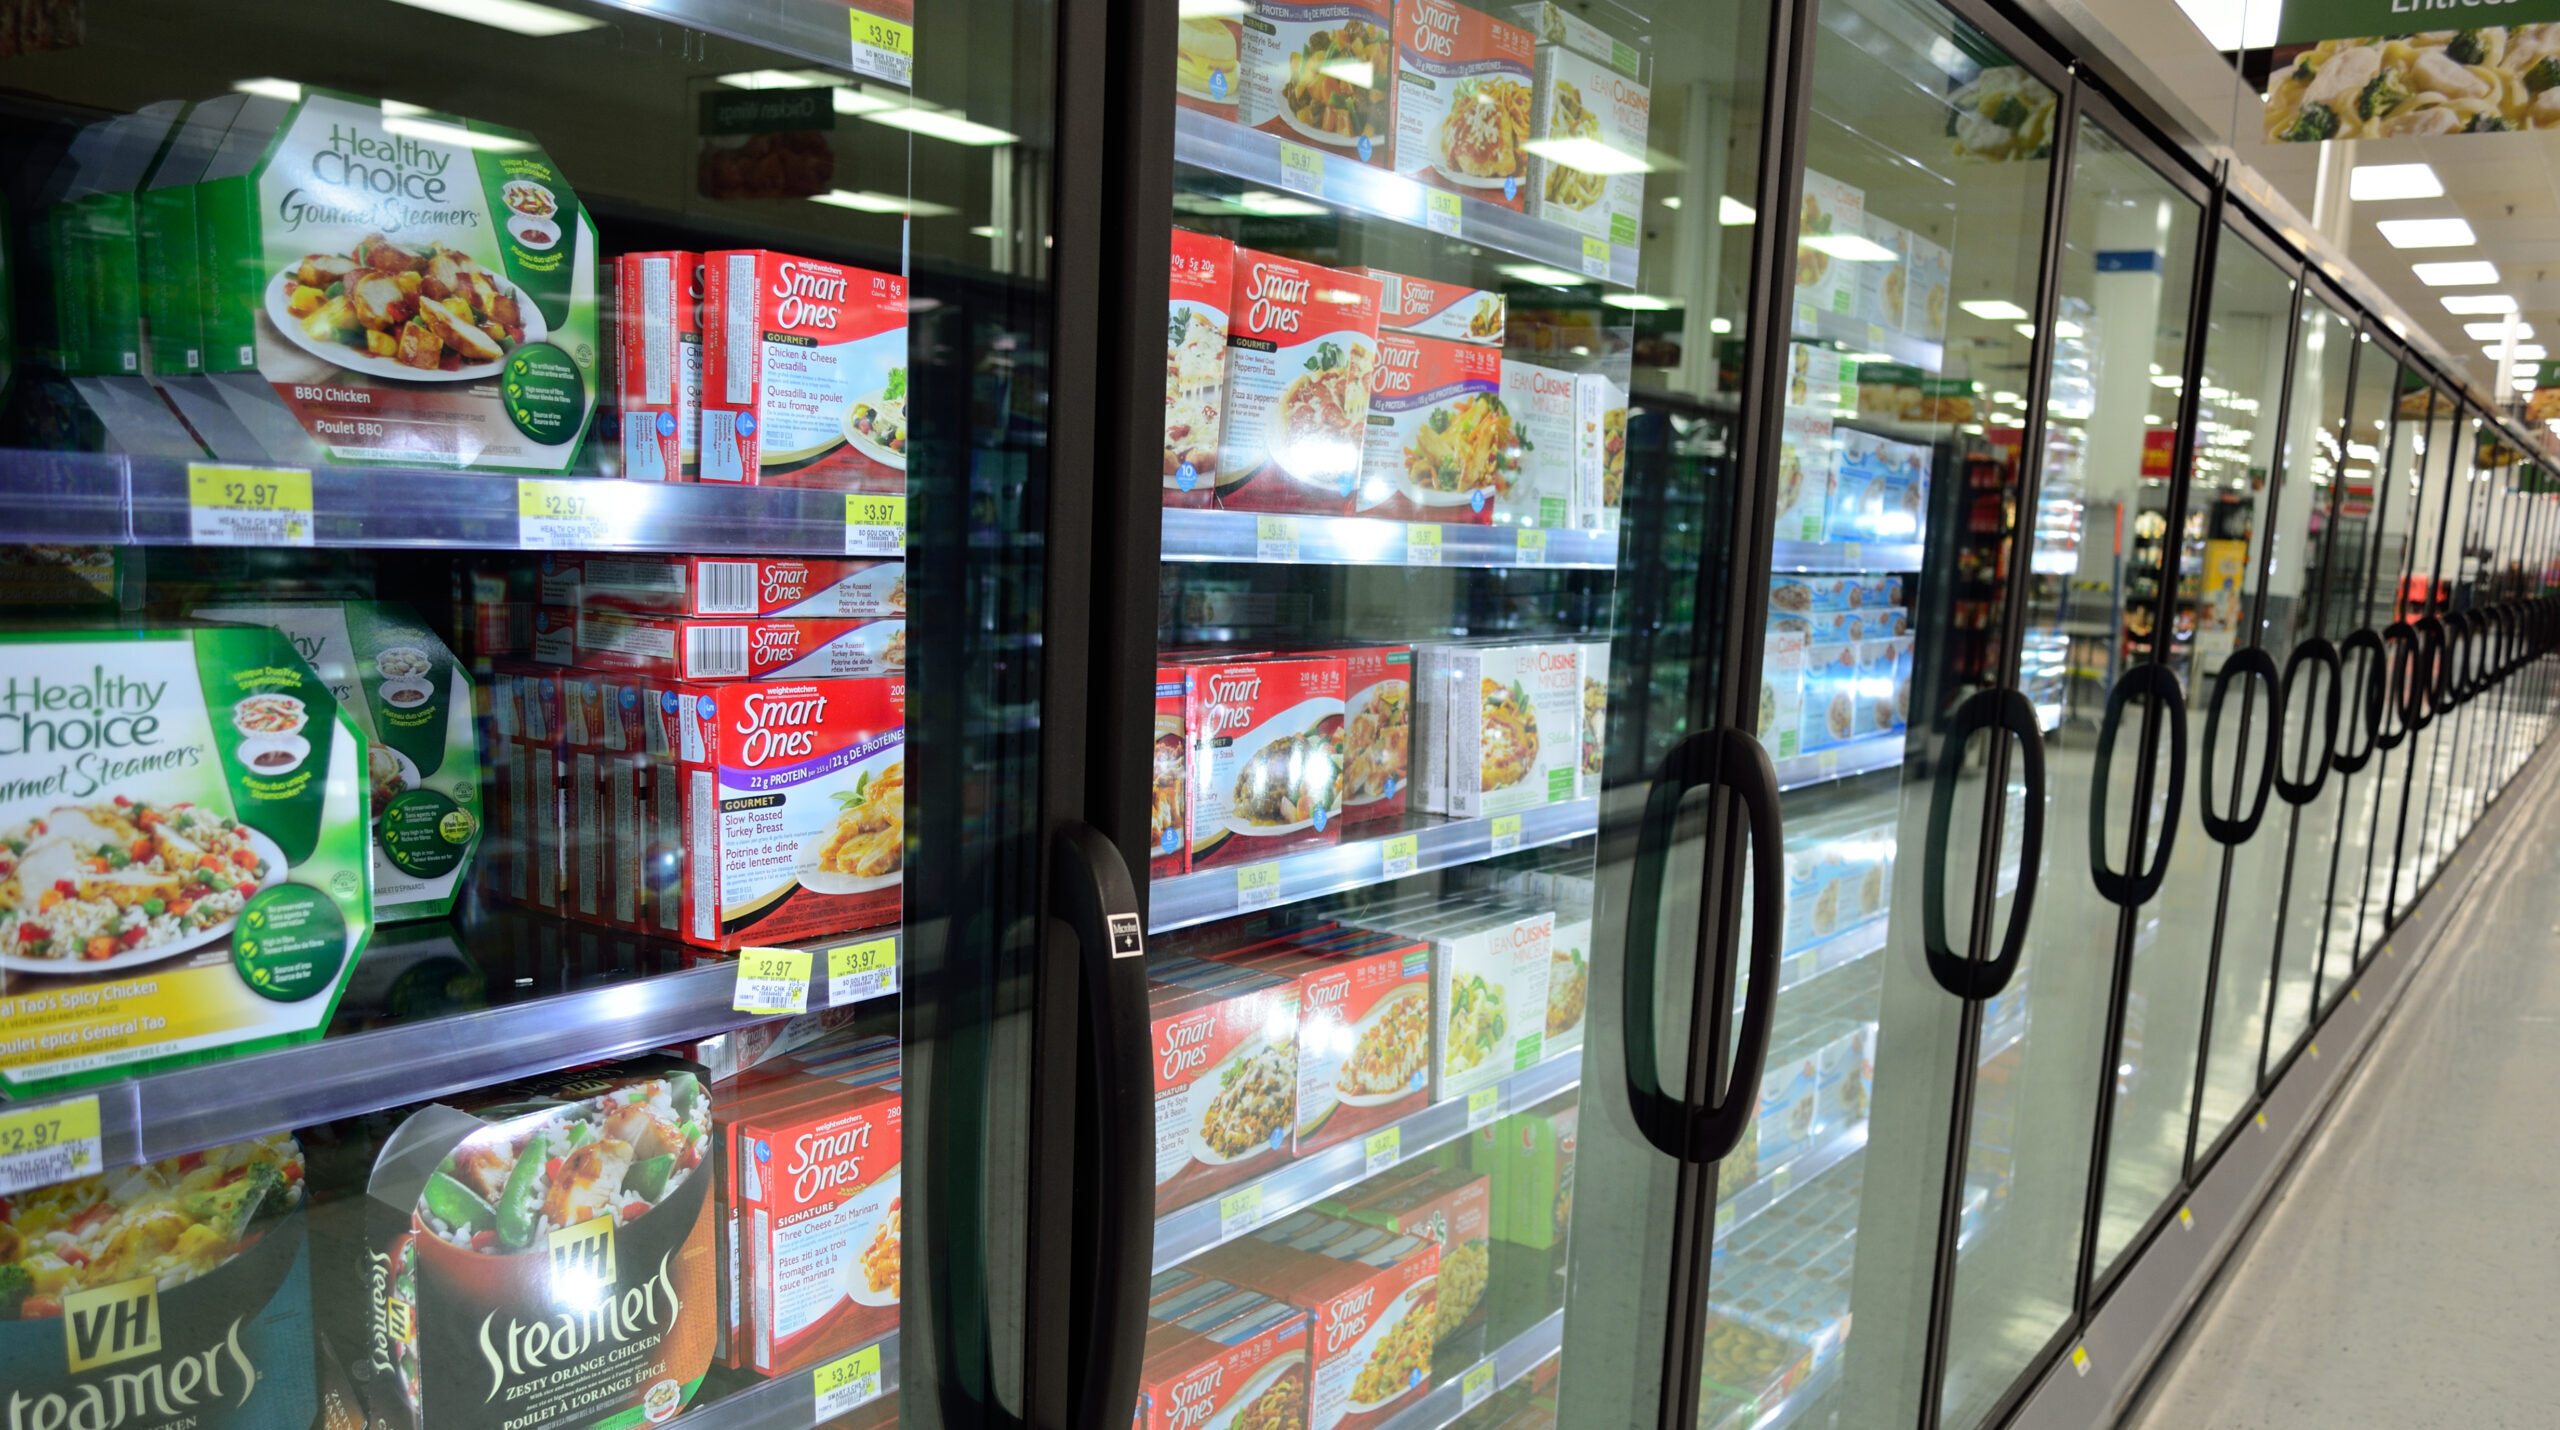
To całkiem nowa odsłona cyberterroryzmu: w ciągu niespełna miesiąca nieznani sprawcy parokrotnie rozgrzali chłodnie w setkach europejskich supermarketów, a teraz także w polskich sklepach. Nikt nie żąda okupu ani nie kradnie danych, celem jest wyłącznie zniszczenie żywności i podważenie zaufania do jej dostaw, co coraz bardziej przypomina sabotaż wymierzony w zwykłych ludzi.
Pierwszy atak przyszedł w nocy z 11 na 12 października we Francji. W chłodniach sieci Intermarché temperatura wzrosła do 50 stopni Celsjusza i utrzymywała się przez sześć godzin. Sklepy musiały wyrzucić całą żywność z uszkodzonych urządzeń, a w kilku miejscach wybuchły niewielkie pożary. Minister finansów Roland Lescure mówił o około 700 sklepach z mniej więcej dziesięciu tysięcy supermarketów w kraju, a straty szacuje się na dziesiątki milionów euro.
W nocy z 1 na 2 listopada scenariusz się powtórzył, tym razem w kilku krajach jednocześnie. Problemy zgłosiły sklepy w Belgii, Luksemburgu, Szwecji, Irlandii, Holandii i Estonii, od Delhaize i Carrefoura po irlandzkie SuperValu i sklep IKEA w belgijskim Mons. Według „The Telegraph” zaatakowano co najmniej 70 supermarketów.
Polska na liście celów
Tym razem fala dotarła też do Polski. Szef CERT Polska Marcin Dudek potwierdził udane ataki na dwa obiekty, niewielki sklep spożywczy i dystrybutora żywności. W obu przypadkach nie było strat, bo pracownicy zauważyli gwałtowny wzrost temperatury, odcięli sterowniki od internetu i przenieśli towar do innych chłodni.
Najwięcej uwagi przyciągnął Olsztyn. W poniedziałek rano w sieci pojawiły się nagrania z hipermarketu Auchan na osiedlu Nagórki, gdzie klienci zobaczyli rzędy pustych, wyłączonych lodówek i zamrażarek odgrodzonych taśmą. Auchan Polska potwierdziło nieprawidłowości w systemach chłodzenia w trzech sklepach, w Olsztynie, Częstochowie-Poczesnej i Sosnowcu. W nocy z 2 na 3 listopada funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości zabezpieczali w jednej z placówek dowody cyfrowe.
Polskie służby zadziałały wcześniej, niż doszło do ataków. Po francuskich doniesieniach NASK przeskanował polski internet i znalazł 140 sterowników chłodniczych wystawionych bezpośrednio do sieci, należących do około 70 firm, w tym dużych sieci handlowych i hurtowni. CERT Polska rozesłał ostrzeżenia i ponad połowa właścicieli od razu odłączyła urządzenia.
Do akcji włączył się też sanepid. Główny Inspektor Sanitarny Paweł Grzesiowski postawił służby w stan gotowości. Inspektorzy mają pilnować, żeby żywność z chłodni, w których wahała się temperatura, trafiła do utylizacji, a nie z powrotem na półki. Atak na sterownik stał się w ten sposób problemem zdrowia publicznego.
Polecenie, którego nikt nie sprawdził
Napastnicy niczego nie psują. Wymuszają zdalnie cykl rozmrażania, czyli standardową funkcję przemysłowej chłodziarki. Sterownik wykonuje polecenie, bo nie sprawdza, kto je wysyła. Według „Le Monde” we Francji wydłużono cykle z godziny do ośmiu, przez co alarmy zareagowały z dużym opóźnieniem. Ataki przeprowadzano nocą, gdy w sklepach nie było personelu. Stephan Moelans z belgijskiej firmy chłodniczej Sabcobel potwierdza, że w listopadzie użyto tej samej metody.
Większość zaatakowanych urządzeń to sterowniki duńskiej firmy Danfoss, w dużej części wycofane ze wsparcia. Jeden z modeli nie dostawał aktualizacji od maja 2021 roku, inny zniknął ze sprzedaży w 2016 roku. Francuska agencja cyberbezpieczeństwa dopisała później do listy zagrożonych urządzeń sterowniki firmy Copeland i jej marki Dixell. Instalacja chłodnicza pracuje piętnaście, dwadzieścia lat, a wsparcie oprogramowania kończy się dużo wcześniej. Moelans dodaje, że wiele urządzeń trzeba fizycznie przerobić, a to kosztuje.
Atak, który niczego nie chce
Zwykła cyberprzestępczość ma jasny cel, którym są pieniądze. Napastnicy kradną dane albo je szyfrują i żądają okupu. Tu nikt niczego nie ukradł i nikt się nie odezwał. Jedynym skutkiem jest zniszczona żywność, puste półki i strach klientów. Śledczy, jak pisze Reuters, są zakłopotani, bo nie ma z kim negocjować ani czego odzyskiwać.
Taki profil przypomina raczej logikę terroru niż rabunku. Celem nie jest zysk, tylko pokazanie, że codzienne bezpieczeństwo jest kruche. Unijny komisarz ds. rolnictwa Christophe Hansen mówi o „celowej próbie zakłócenia łańcucha dostaw żywności i podważenia zaufania konsumentów”. Komisja Europejska podkreśla, że te ataki „bezpośrednio wpływają na codzienne życie obywateli”.
Do ataków nikt się nie przyznał i nie ma oficjalnych ustaleń co do sprawców. Polska ma jednak świeże doświadczenie z podobną kategorią zagrożeń. Pod koniec 2025 roku hakerzy uderzyli złośliwym oprogramowaniem niszczącym dane w około 30 polskich farm wiatrowych i słonecznych, zakład przemysłowy oraz elektrociepłownię dostarczającą ciepło niemal pół milionowi odbiorców, a polskie władze wskazały jako prawdopodobnego sprawcę rosyjskie służby. Eksperci zwracali wtedy uwagę, że atak przeprowadzono w środku zimy, w momencie, gdy jego skutki dla ludności cywilnej mogłyby być najdotkliwsze. Wspólnym mianownikiem obu historii jest uderzanie w proste urządzenia sterujące procesami fizycznymi, którym przez lata nikt nie poświęcał uwagi.
Najsłabsze ogniwo
Miesiąc przed pierwszym atakiem prezydent Macron nakazał wzmocnienie ochrony infrastruktury krytycznej przed atakami hybrydowymi. Myślano wtedy o elektrowniach i wodociągach. Zawiódł termostat w sklepowej chłodni.
Takich urządzeń przybywa wszędzie tam, gdzie zdalny dostęp oszczędza dojazdów serwisu, w ogrzewaniu, wentylacji, windach, stacjach uzdatniania wody czy oborach. Każde steruje czymś fizycznym, więc atak nie kończy się wyciekiem danych, tylko realną szkodą. Polska odpowiedź pokazuje przy tym, że obrona też bywa prosta. Wystarczył skan sieci, ostrzeżenie i czujny pracownik, który na czas wyciągnął wtyczkę.